Lima v2.3: Windows’ta HCS driver’ı, Linux’ta gerçek IP’li VM ağı
Lima v2.3, Windows'a HCS driver'ı, Linux'a gerçek IP'li VM ağı ve AI agent sandbox'ı için sync dışlama getiriyor. Kurulum adımları ve riskler.
Bu haberde
Lima v2.3, 6 Kasım’da yayımlandı ve Windows’ta WSL2’nin de dayandığı Host Compute System üzerinden, QEMU ve Unix toolchain gerektirmeden VM başlatan deneysel bir hcs driver’ı getiriyor. Linux host’lar, macOS’taki socket_vmnet’e benzer gerçek IP’li ağ desteği alıyor. Her platforma da limactl menu adlı deneysel bir TUI ekleniyor.
Lima nedir?
Lima, yerel sanal makine başlatıp yönetmek için kullanılan açık kaynak bir komut satırı aracıdır. Başlangıçta macOS’ta container çalıştırmak ve containerd’yi tanıtmak için çıktı. Bugün geliştiriciler onu yerel Linux ortamı ve AI agent sandbox’ı kurmak için kullanıyor. CNCF çatısı altında geliştiriliyor; benzer işi gören araçlar arasında Multipass ve Vagrant var.
Lima v2.3 ile Linux’ta VM’e gerçek IP
Lima v2.3’te Linux host’lar ilk kez macOS’takine benzer yönetilen ağ alıyor. lima: shared, lima: host ve lima: bridged ağları şimdiye kadar yalnızca macOS’ta çalışıyordu. Linux’ta VM içindeki bir servise host’tan ulaşmak için port forwarding’e bağlıydınız.
Yeni lima-privileged-net helper’ı her ağ için bir Linux bridge kuruyor. DHCP ve DNS için dnsmasq çalıştırıyor ve her instance’a kendi tap device’ını veriyor. shared modda NAT ve forwarding kurallarını kendisi ekliyor. Son instance kapanınca ağı kaldırıyor ve yalnızca Lima’nın adlandırma şemasına uyan arayüzleri değiştiriyor.
Sudoers dosyası ve root sahipliği
Bridge ve tap device oluşturmak root yetkisi istiyor. İlk başlatmadan önce iki ön koşul var: Lima root sahipliğinde kurulu olmalı, dnsmasq da yüklü olmalı. Helper root’a ait değilse limactl sudoers kural üretmeyi reddediyor.
limactl sudoers >etc_sudoers.d_lima
less etc_sudoers.d_lima
sudo install -o root -m 0440 etc_sudoers.d_lima /etc/sudoers.d/lima
limactl start --network=lima:shared --vm-type=qemu
Bu dosya, normal kullanıcınıza ağ yapılandırmasını değiştiren bir programı root olarak çalıştırma izni veriyor. Bu yüzden less adımında hangi komutlara izin verildiğini okuyun. Host’taki firewall kurallarını kendiniz yönetiyorsanız ilk shared başlatmadan sonra eklenen NAT ve forwarding kurallarını kontrol edin.
Windows’ta hcs driver’ı
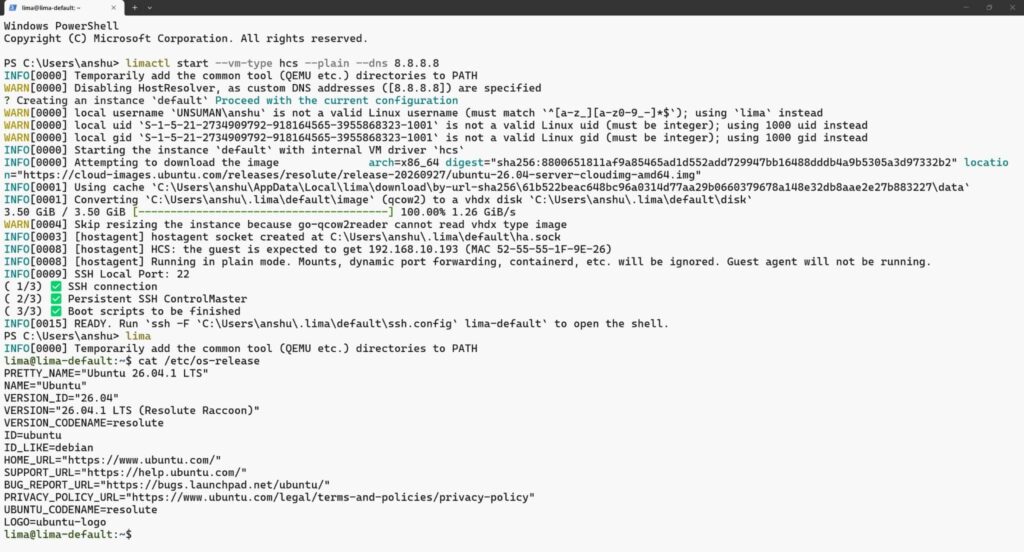
Lima v2.3, Windows’ta wsl2 ve QEMU driver’larının yanına üçüncü seçenek olarak hcs driver’ını ekliyor. Driver, Host Compute System API’siyle doğrudan konuşuyor. QEMU veya Unix toolchain kurmanız gerekmiyor.
Sınırlamalar günlük geliştirme işini zorluyor. Yalnızca plain mod çalışıyor; file mount ve dinamik port forwarding henüz yok. HCN subnet’i sabit olduğu için aynı anda tek HCS instance açabiliyorsunuz. DNS sunucusunu da --dns ile elle vermeniz gerekiyor. Proje dizinini mount ettiğiniz ortamlarda wsl2 driver’ında kalın. Hcs’yi kısa ömürlü, tek seferlik shell’ler için deneyin.
İlk komutu yönetici PowerShell’de çalıştırın, sonra terminali yeniden başlatın:
net localgroup "Hyper-V Administrators" <user name> /add
limactl start --vm-type hcs --plain --dns 8.8.8.8
Windows’taki diğer düzeltmeler daha çok kullanıcıyı ilgilendiriyor. Lima artık Windows’un yerleşik SSH client’ını tanıyor. limactl shell, limactl copy ve reverse-sshfs mount’ları stok kurulumda çalışıyor. QEMU varsayılan dizindeyse PATH‘e elle eklemeniz gerekmiyor. Windows guest’lerde provision desteği sınırlı. system, user, data ve dependency script’leri çalışıyor, boot, yq ve ansible modları henüz yok.
AI agent sandbox’ında secret sızıntısı
Lima’da coding agent çalıştırıyorsanız Lima v2.3’teki en acil iş burada. limactl shell --sync şimdiye kadar proje dizininin tamamını VM’e kopyalıyordu. .env dosyaları ve .git dizini de buna dahildi. Agent’tan uzak tuttuğunuzu düşündüğünüz secret’lar VM içinde duruyordu.
Yeni --sync-exclude flag’i rsync’in --exclude desenlerini kabul ediyor ve tekrarlanabiliyor:
limactl shell --sync . --sync-exclude .git --sync-exclude node_modules defaultListeyi proje içinde tutmak için senkronlanan dizine .limasyncignore dosyası koyun, her satıra bir desen yazın. Dosyayı repo’ya commit ederseniz ekipteki herkes aynı dışlama listesiyle çalışır.
MacOS’ta VZ kullanıyorsanız networkOpts.hostLoopback: false ayarını açın. Guest artık host.lima.internal üzerinden host’un 127.0.0.1 adresindeki servislere bağlanamıyor. Yerelde açık duran veritabanı veya dev sunucusu agent’ın erişiminden çıkıyor. Ayar yalnızca VZ’de geçerli, Linux’ta QEMU ile bu koruma yok.
MacOS’ta block device için /opt/lima
VZ guest’lerine artık USB disk veya harici SSD doğrudan bağlanabiliyor. Özelliğin önceki bir uygulaması bir güvenlik bildiriminden sonra geri alınmıştı. Yeni tasarımda diski root sahipliğindeki lima-privileged-block-device helper’ı açıyor. Helper ve üstündeki her dizin root’a ait olmalı. Homebrew kurulumlarında ise kullanıcınız bu dizinlere yazabiliyor. Release arşivini /opt/lima altına açıp oradaki limactl‘i çalıştırmanız gerekiyor.
İzin cihaz başına veriliyor. Sudoers dosyasını yeniden ürettiğinizde eski dosyanın yerine geçiyor. İkinci bir disk eklerken ilkini listeye koymazsanız onun izni gidiyor. Başlatmadan önce diski diskutil unmountDisk ile ayırın, aksi halde VM resource busy hatasıyla açılmıyor.