Docker ve ActiveState, uygulama paketlerini de güvenli kaynağa taşıyor
Docker, ActiveState Curated Catalog'u Hardened Images ile birlikte satıyor. Ne değişiyor, Artifactory ve Nexus'ta ne yapmalı, SLA'lar ne diyor?
Bu haberde
Docker, ActiveState ile ortaklık kurdu ve ActiveState Curated Catalog’u Docker Hardened Images (DHI) ile birlikte satmaya başladı. Curated Catalog, onaylanmış açık kaynak paketleri kaynak koddan derleyip private bir repo üzerinden dağıtıyor. ActiveState de kendi müşterilerine DHI satıyor.
Kısaca Docker Hardened Images nedir
Docker Hardened Images, Docker’ın kaynak koddan derleyip bakımını yaptığı minimal container image kataloğudur. Gereksiz paketler çıkarıldığı için saldırı yüzeyi ve bilinen CVE sayısı genel amaçlı base image’lara göre düşüktür. Image’larla birlikte imzalı SBOM ve provenance bilgisi gelir. Chainguard Images ve Google’ın distroless image’ları benzer amaçla kullanılan alternatiflerdir.
ActiveState nedir?
ActiveState, açık kaynak dil runtime’larını ve paketlerini kaynak koddan derleyip kurumlara dağıtan bir yazılım şirketidir. ActivePython ve ActivePerl dağıtımlarıyla tanınır. Kurumlar bu hizmeti, public registry’den gelen hazır binary’ler yerine doğrulanabilir build’lerle çalışmak ve bağımlılık açıklarının yamasını dışarıya devretmek için kullanır.
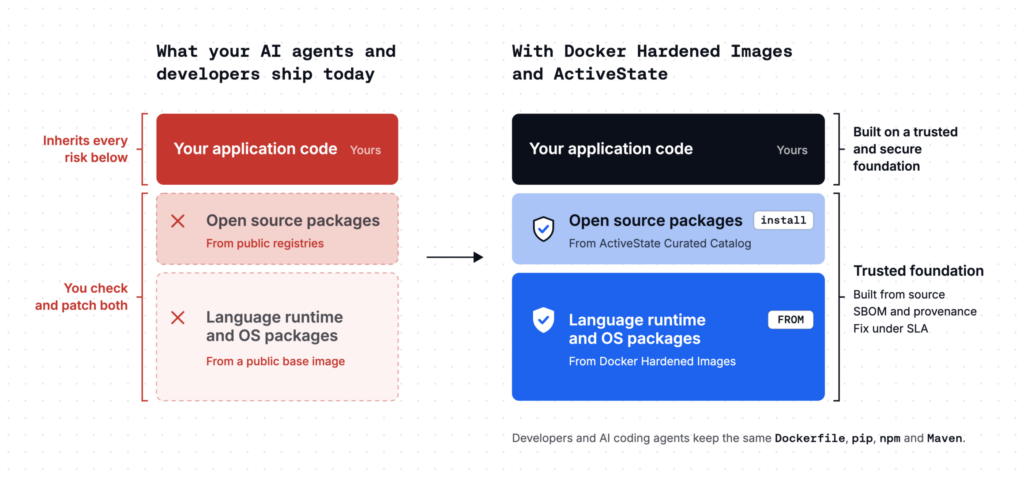
Bu ortaklık, DHI’nin dokunmadığı katmanı hedefliyor: uygulamanın build sırasında pip, npm veya Maven ile çektiği kütüphaneler. Base image’ı DHI’ye taşımış olsanız bile requirements.txt veya package.json içindeki bağımlılıklar hâlâ public registry’den geliyor.
Image temiz, node_modules değil
DHI, image içindeki işletim sistemi paketlerini ve language runtime’ı kapsıyor. Katalog Apache 2.0 lisanslı, 4.000’den fazla image ve 65.000’i aşkın hardened sistem paketi içeriyor. Çoğu servis için geçiş FROM satırını değiştirmekten ibaret.
Uygulama kütüphaneleri ise image’ın dışında kalıyor ve build anında içeri giriyor. Scanner raporunuzda image kaynaklı CVE sayısı sıfıra yaklaşsa bile site-packages veya node_modules altındaki açıklar olduğu gibi duruyor. Duyurunun asıl iddiası bu ikinci katmanı da aynı kurallara bağlamak.
ActiveState Curated Catalog nasıl devreye giriyor
ActiveState Curated Catalog, policy ile yönetilen private bir repo. İçinde yalnızca ekibinizin onayladığı paketler var. ActiveState her bileşeni public registry’deki hazır binary yerine kaynak koddan, SLSA Level 3 ortamında derliyor; her paketle SBOM ve provenance geliyor.
Entegrasyon noktası mevcut artifact repo’nuz. Artifactory veya Nexus’ta PyPI’ı nasıl upstream olarak tanımlıyorsanız, Curated Catalog’u da öyle tanımlıyorsunuz. Developer’ın pip ve npm alışkanlığı değişmiyor, coding agent’lar da aynı proxy’den yönetilen sürümü çekiyor.
Artifactory veya Nexus işletmiyorsanız önce o ara katmanı kurmanız gerekiyor. Doğrudan public registry’ye giden her build, CI runner’ı veya agent sandbox’ı bu düzenin dışında kalır.
Axios olayı ve cooldown’un yeri
Bu yılki axios olayında haftada 83 milyon kez indirilen kütüphanenin iki backdoor’lu (arka kapı) sürümü yaklaşık üç saat dolaşımda kaldı. Lockfile veya cooldown olmadan çalışan bir build, bir saat önce yayımlanan sürümü hiçbir engelle karşılaşmadan çeker. Mart’taki TeamPCP kampanyasında yaygın bir güvenlik scanner’ı silaha çevrildi; Docker, DHI’nin kontrollü build pipeline’ı ve bağımlılık cooldown süreleri sayesinde etkilenmediğini söylüyor.
Docker da katalogun pinned digest, cooldown ve sandbox’lı agent kontrollerinin yerini tutmadığını yazıyor. Katalog bu kontrollere güvenilir bir kaynak veriyor; sürümü kilitlemek yine sizin işiniz.
Hemen kontrol edebilecekleriniz
Herhangi bir ürün almadan önce paketlerin gerçekte nereden geldiğini görün. Developer makinesinde, CI runner’ında ve agent’ların çalıştığı ortamda ayrı ayrı bakın; bu üç yerin ayarı çoğu zaman birbirini tutmaz.
npm config get registry
pip config list
Çıktıda doğrudan registry.npmjs.org veya pypi.org görüyorsanız build’leriniz public registry’ye çıplak bağlanıyor. Sıradaki adımlar:
- CI’da
npm installyerine lockfile’a bağlı kalannpm cikullanın. - Python’da hash doğrulamasını
pip install --require-hashes -r requirements.txtile yapın. - Base image’ı tag yerine
@sha256:digest ile pinleyin. - Coding agent’ların paket kurduğu ortamı developer makinesinden ayırın ve registry ayarını orada da denetleyin.
Bu adımlar Curated Catalog’a geçseniz de geçerli kalıyor.
SLA rakamlarını doğru okuyun
DHI’nin ücretli katmanlarında critical ve high CVE’ler için 7 günlük SLA var; FIPS ve STIG varyantları da yine ücretli katmanda. Curated Catalog’da süre critical için 5, high için 10 iş günü. 10 iş günü takvimde iki haftaya karşılık geliyor.
Catalog SLA’sı upstream’de fix yayımlandıktan sonra başlıyor. Upstream bakımcı yamayı geciktirirse saat de işlemiyor; o aradaki risk hâlâ sizde. ActiveState burada yeniden derleme ve yayımlama işini üstleniyor, açığın kendisini kapatmayı değil.
Duyuruda fiyat bilgisi yok. Teklif alırken şunları sorun: katalog hangi ekosistemleri kapsıyor, Maven dahil mi, paket onay akışını kim yönetiyor, onaylanmamış bir paket istendiğinde developer ne kadar bekliyor. Geliştiricilerin bu düzeni delip doğrudan public registry’ye dönüp dönmeyeceği son sorunun cevabına bağlı.