Zyxel GS1900 switch’lerde zero-day kapandı, Haziran yaması yetersiz
Zyxel GS1900 switch'lerdeki CVE-2026-107441, Haziran yamasını atlatıyor ve 996 cihazda kullanıldı. 22 Ekim firmware'ine geçin, parolaları yenileyin.
Bu haberde
Zyxel GS1900 serisi switch’lerdeki zero-day (sıfırıncı gün) açığı CVE-2026-107441, 22 Ekim’de yayımlanan firmware ile kapandı; Zyxel’in güvenlik bildirimi 3 Kasım’da çıktı. GreyNoise’un Kapibala adını verdiği grup bu açıkla 48 ülkede 996 cihazı ele geçirdi, yapılandırma dosyalarını, hash’lenmiş root parolalarını ve ağ bilgilerini topladı. Açık başta Haziran’da yamalanan CVE-2026-7273 sanıldı; Binarly, exploit’in o yamayı atlattığını gösterdi.
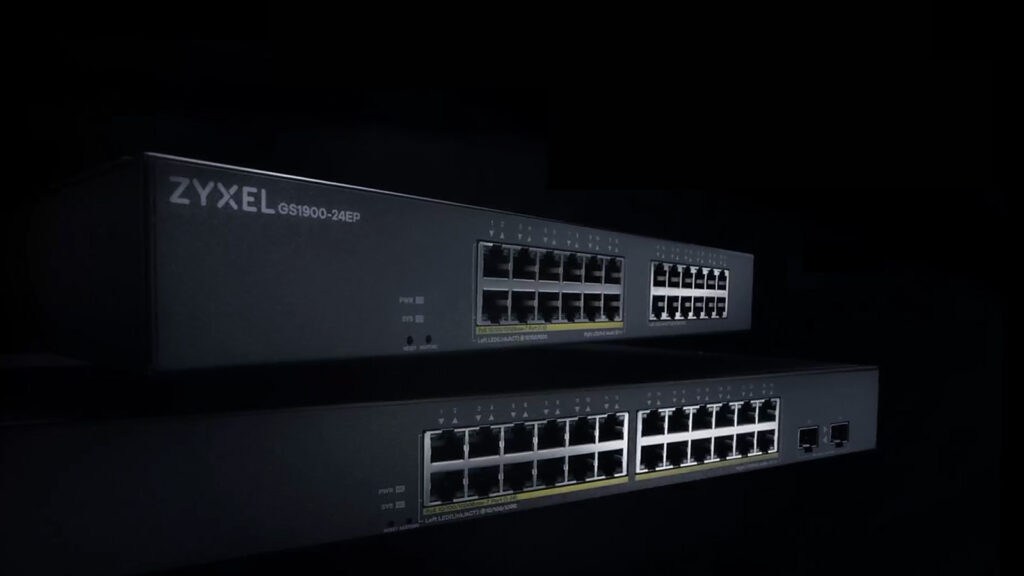
Zyxel GS1900 nedir, ne işe yarar?
Zyxel GS1900, Zyxel’in küçük ve orta ölçekli ağlar için sattığı yönetilebilir switch serisidir. VLAN, port ayarları ve izleme gibi işler web yönetim arayüzünden yapılır. Ofis ağlarında, şube bağlantılarında ve küçük veri odalarında erişim katmanı switch’i olarak kullanılır. Benzer segmentte TP-Link, Netgear ve Cisco’nun küçük işletme switch’leri bulunur.
Haziran’da CVE-2026-7273 için yayımlanan firmware’i Zyxel GS1900 switch’lerinize kurduysanız cihazlarınız yine açık. Binarly, saldırıda kullanılan exploit’in o yamayı alan on firmware sürümünün tamamında çalıştığını 28 Eylül’de doğruladı.
Zyxel GS1900 için iki ayrı CVE
Açık, web yönetim arayüzündeki bir out-of-bounds write. Saldırgan özel hazırlanmış HTTP istekleriyle authentication olmadan işletim sistemi komutu çalıştırıyor. Haziran yaması buffer overflow (arabellek taşması) için kontrol ekledi, fakat exploit parametre sayacını bu kontrolden önce bozuyor. 22 Ekim firmware’i parametre boyutunu sınırlıyor ve sayacı veriyi belleğe kopyalamadan önce doğruluyor.
Zyxel on GS1900 modelini etkilenen listesine aldı. Kullandığınız model ve firmware sürümünü Zyxel’in bildirimindeki listeyle karşılaştırın.
Tarayıcınız cihazı temiz sayabilir
CISA, 21 Eylül’de KEV kataloğuna CVE-2026-7273’ü ekledi. Zafiyet tarayıcınız Haziran firmware’ini görünce cihazı yamalı sayabilir; bu bir false negative (yanlış negatif). Kontrolünüzü CVE-2026-107441 üzerinden yeniden kurun.
Yapılacaklar
- Zyxel GS1900 envanterinizi çıkarın, cihazları 22 Ekim ve sonrası firmware’e geçirin.
- Web yönetim arayüzüne yalnızca yönetim ağından erişilsin; exploit için ağ erişimi yeterli.
- Saldırılar 17 Ağustos civarında başladı. O tarihten beri arayüzü erişilebilir kalan cihazı ele geçirilmiş kabul edin: root ve yönetici parolalarını değiştirin, yapılandırma dosyasında tuttuğunuz diğer parola ve anahtarları yenileyin.
- Gitea sunucunuz varsa onu da kontrol edin; Acronis, aynı Red Heron kampanyasının Gitea’daki bir açığı kullandığını bildirmişti.