Devlet Linux sunucularına SysGoRAT ve yapay zekâ üretimi script’ler
SysGoRAT kampanyası devlet Linux sunucularını web shell, Go ile yazılmış bir RAT ve yapay zekâ üretimi script'lerle hedef aldı. Tespit adımları.
Bu haberde
SysGoRAT kampanyası, Palo Alto Networks Unit 42’nin CL-UNK-1211 adıyla izlediği ve devlet kurumlarına ait Linux sunucuları hedef alan bir siber casusluk faaliyeti. Ekim 2025 ile Nisan 2026 arasındaki saldırılarda web shell’ler, Go ile yazılmış SysGoRAT adlı bir RAT (Remote Access Trojan) ve büyük olasılıkla yapay zekâ ile üretilmiş PHP ve shell script’ler kullanıldı. Saldırganlar hassas veritabanlarını dökmeye ve devlet e-posta kutularını dışarı çıkarmaya çalıştı.
Web shell nedir, ne işe yarar?
Web shell, saldırganın ele geçirdiği bir web sunucusuna yüklediği ve tarayıcı ya da HTTP istekleri üzerinden komut çalıştırmasına yarayan küçük bir script’tir. Genellikle PHP, ASP ya da JSP ile yazılır ve meşru uygulama dosyalarının arasına gizlenir. Kalıcı erişim, dosya yükleme ve iç ağa geçiş için kullanılır.
Hangi sunucular risk altında
Hedef devlet altyapısı. Ama kullanılan teknikler sıradan bir PHP ve posta sunucusunda da aynen çalışır. Web dizininde PHP uygulaması, qmail posta dizinleri ve config dosyasında düz metin parola birçok kurumda hâlâ duruyor.
Kaynak, ilk erişimin nasıl elde edildiğini açıklamıyor. Anlatılanların hepsi içeri girildikten sonraki adımlar. Yani yamadan çok tespite ve kimlik bilgisi hijyenine odaklanmanız gerekiyor.
SysGoRAT kampanyası nasıl ilerliyor
Unit 42’nin anlattığı zincir dört parçadan oluşuyor:
- Açık kaynak ve özel yazılmış PHP web shell’lerle kalıcı backdoor (arka kapı)
- Kimlik bilgisi toplama:
.bashrcdosyasını parola çalan sürümle değiştirme, PHP login sayfalarına kod enjekte etme, config ve komut geçmişi dosyalarında düz metin SMTP ve veritabanı parolası arama - SysGoRAT: Windows ve Linux’ta çalışan, C2 (command-and-control) sunucusuna WebSocket üzerinden bağlanan, komut çalıştıran, dosya sızdıran ve TCP proxy kuran bir RAT
- İz örtme: in-memory reverse shell, log silme, endpoint korumasını kapatma ve sahte red team izleri bırakma
Proxy komutları ayrı bir dikkat istiyor. proxy_connect ile ele geçirilen sunucu, iç ağdaki başka bir hedefe atlama noktasına dönüşüyor. Dışa giden trafiği kısıtlı bir sunucuda bu zincir hem C2 bağlantısında hem pivot adımında takılır.
Hızlı kontrol
Kaynakta geçen C2 adresi ve dosya adlarıyla ilk taramayı yapabilirsiniz. Web kök dizinini kendi yapınıza göre değiştirin:
ss -tnp | grep 104.194.158.65
find /root /home -name .bashrc -mtime -30
find /var/www -name "*.php" -mtime -30
grep -rlE "search_social|zip_mails" /var/www /tmp 2>/dev/null
Boş sonuç temiz olduğunuzu kanıtlamaz. Dosya değiştirilme zamanı kolayca oynanabilir. Reverse shell’ler bellekte çalıştığı için disk taraması onları hiç görmez. Login sayfalarınızı repository’deki sürümle karşılaştırmak, mtime kontrolünden daha güvenilir sonuç verir.
Yapay zekâ izleri tespite yarıyor
Unit 42’ye göre birçok script’te, kodu operatöre adım adım anlatan konuşma tarzı notlar vardı. Normal bir geliştirici bir web shell’e bu tür açıklama yazmaz. Web dizininde, uygulamanızın kod stiline uymayan ve uzun anlatımlı yorum satırları taşıyan bir PHP ya da shell dosyası görürseniz bu bir ipucu.
Kaliteye de yansımış: e-postaları ZIP’leyip dışarı çıkarmak için üretilen zip_mails.sh, syntax hataları yüzünden çalışmamış. Hızlı üretilen ve denenmeden çalıştırılan script’ler hata çıktısı ve başarısız süreç bırakır. Bunlar log’a düşer, tabii log’lar silinmediyse.
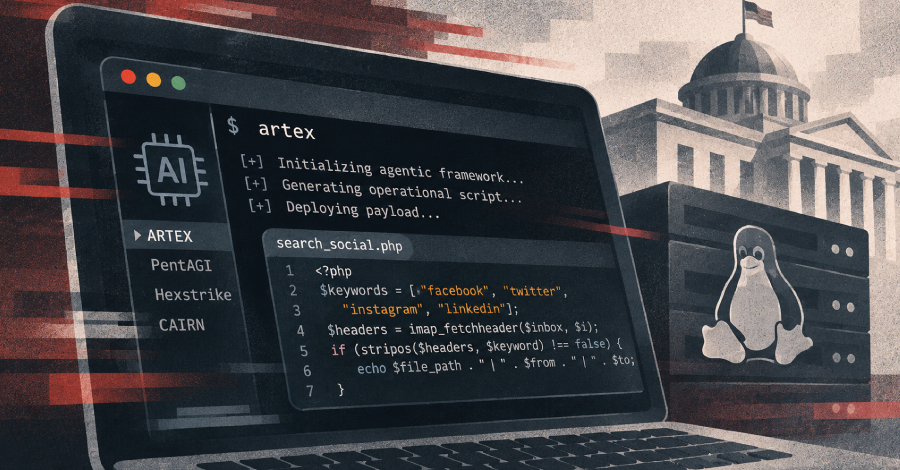
GTIG ve Mandiant’ın ARTEX, PentAGI, Hexstrike ve CAIRN gibi agentic pentest framework’leri için tespiti de aynı yönde: bu araçlar hız için gizlilikten vazgeçiyor, gürültülü trafik ve tanınabilir tanımlayıcılar bırakıyor. Pratik karşılığı şu: kısa sürede çok sayıda komut, dizin listeleme ya da tarama üreten oturumlar için hacim tabanlı alarm kuralı, imza tabanlı kuraldan daha erken haber verir.
Öncelik sırası
SysGoRAT kampanyası ve benzerlerine karşı adımları etkisine göre sıralarsak:
- Config ve geçmiş dosyalarında düz metin SMTP ya da veritabanı parolası varsa parolaları hemen değiştirin. Saldırganın ilk aradığı şey bu.
- Log’ları sunucu dışındaki merkezi bir sisteme gönderin. Log silme yerel kopyayı yok eder, uzaktaki kopyaya dokunamaz.
- Web sunucularının dışa giden trafiğini firewall’da sınırlayın. Bir PHP sunucusunun rastgele bir IP’ye 443 üzerinden WebSocket açması çoğu ortamda beklenen bir davranış değil.
- Endpoint koruma ajanının durması için alarm kurun. Kampanyada bu koruma bilinçli olarak devre dışı bırakılıyor.
- Sunucuda “red team” notu ya da işareti bulursanız, yetkili bir test olup olmadığını güvenlik ekibinizle yazılı olarak teyit edin. Bu kampanyada sahte red team izleri tam olarak bu güveni istismar etmek için bırakılıyor.