JetBrains, G2 sonbahar 2026 döneminde 180 rozet aldı
JetBrains G2 değerlendirmelerinde sonbahar 2026'da 180 rozet aldı. Rozetlerin neyi ölçtüğünü ve IDE seçiminde neye bakılacağını ele alıyoruz.
Bu haberde
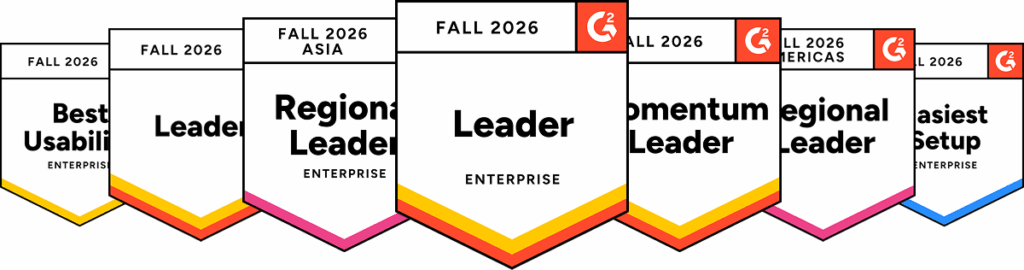
JetBrains G2 değerlendirmelerinde sonbahar 2026 döneminde 180 rozet aldı. Rozetler Enterprise Leadership, Best Usability, Easiest Setup ve Easiest Admin gibi kategorilerde verildi. Listede IntelliJ IDEA, PyCharm, PhpStorm, Rider ve WebStorm yer alıyor.
JetBrains nedir, ne işe yarar?
JetBrains, yazılım geliştiricilere yönelik araçlar üreten bir şirkettir. IntelliJ IDEA, PyCharm, PhpStorm, Rider ve WebStorm gibi IDE’leri geliştirir ve Kotlin programlama dilinin arkasındaki şirkettir. Ürünleri bireysel geliştiriciler ve kurumsal ekipler kullanır. IDE pazarındaki bilinen alternatifler arasında Visual Studio Code, Visual Studio ve Eclipse yer alır.
JetBrains G2 rozetleri neyi ölçüyor?
Şirketin kendi blog yazısına göre rozetler, ürünleri her gün kullanan kişilerin doğrulanmış yorumlarına dayanıyor. Yani bu bir memnuniyet sinyali. Güvenlik denetimi, performans testi ya da bağımsız bir teknik karşılaştırma değil.
Kategoriler de bunu gösteriyor: kullanılabilirlik, destek, yönetim, kurulum ve müşteri ilişkisi. Bir IDE’nin büyük bir monorepo’da nasıl davrandığını bu rozetlerden çıkaramazsınız.
Platform ekibi için asıl soru yönetim yükü
Yazının en işe yarar kısmı şu tespit: tek bir geliştiricinin memnuniyeti, araç seçiminde ölçütlerden yalnızca biri. Kurulum, yönetim ve çok sayıda kullanıcıyı desteklemenin operasyon maliyeti de hesaba girmeli. Java tarafında “Easiest Admin Enterprise” rozeti bu açıdan dikkate değer bir veri noktası.
Ama rozet sizin ortamınızın sorularını cevaplamaz. Değerlendirme yaparken şunları ayrıca sorun:
- Lisanslar merkezî olarak nasıl dağıtılıyor ve geri alınıyor?
- Plugin kurulumu kurum politikasıyla sınırlanabiliyor mu?
- Kapalı ağda ya da proxy arkasında güncelleme nasıl yapılıyor?
Tek vendor argümanının bedeli
JetBrains, on IDE ile tüm büyük dilleri kapsadığını ve bunlardan beşinin Leader rozeti aldığını söylüyor. Argüman şu: her yeni vendor ayrı bir güvenlik incelemesi, ayrı sözleşme ve ayrı destek kanalı demek.
Bu doğru bir gözlem. Ama madalyonun diğer yüzü yoğunlaşma riski. Tüm geliştirme ortamı tek bir tedarikçiye bağlıysa, fiyat değişikliği ya da lisans modeli değişikliği bütün ekipleri aynı anda etkiler. Tedarik zinciri açısından da tek bir güncelleme kanalı tüm geliştirici makinelerine ulaşır.
AI entegrasyonu: ayrıntı yok
Yazı, ürünlerin yeni modeller, agent’lar ve bring-your-own-key kurulumlarıyla entegre olacak şekilde tasarlandığını söylüyor. Hangi modellerin desteklendiği, kodun nereye gönderildiği ya da log’ların nerede tutulduğu konusunda bilgi vermiyor.
Güvenlik ekibi için asıl sorular burada. Kendi anahtarınızı getirdiğinizde trafik doğrudan model sağlayıcısına mı gidiyor, yoksa bir ara katmandan mı geçiyor? Hangi dosyalar context olarak gönderiliyor? Bu cevapları satış sayfasından değil, ürün dokümantasyonundan ve sözleşmeden almanız gerekiyor.