Siemens IoT2050 açığıyla Node-RED üzerinden backdoor kuruluyor
CVSS 10.0 puanlı IoT2050 açığı CVE-2026-58115 Node-RED üzerinden saldırılarda kullanılıyor. Etkilenen cihazlar, yama ve kontrol adımları.
Bu haberde
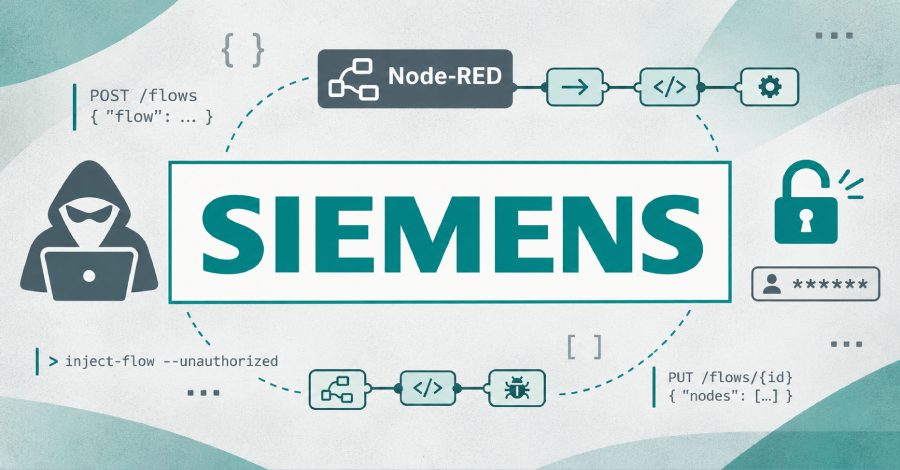
VulnCheck, SIMATIC IoT2050 Advanced cihazlarını etkileyen ve CVSS puanı 10.0 olan IoT2050 açığı CVE-2026-58115’in saldırılarda kullanıldığını açıkladı. Açık, Node-RED kurulu Industrial OS çalıştıran cihazlarda Node-RED HTTP arayüzünün authentication istememesinden kaynaklanıyor; saldırgan kimlik bilgisi olmadan flow oluşturup en yüksek yetkiyle kod çalıştırabiliyor. VulnCheck, 30 Ekim 2026 itibarıyla honeypot ağına bir Linux bot indirmeye çalışan ve kalıcı backdoor (arka kapı) bırakan istekler geldiğini bildirdi.
Node-RED nedir, ne işe yarar?
Node-RED, tarayıcıdaki görsel bir editörde node’ları birbirine bağlayarak iş akışı kurmaya yarayan açık kaynak, akış tabanlı bir programlama aracıdır. Node.js üzerinde çalışır. IoT ağ geçitlerinde ve endüstriyel otomasyonda veri toplamak ve olaylara göre komut tetiklemek için yaygın kullanılır. Kurulan iş akışlarına flow denir; exec gibi node’lar işletim sisteminde komut çalıştırabildiği için korumasız bir editör doğrudan sunucu erişimi anlamına gelir.
IoT2050 açığı neden şimdi önemli
Bu bir remote code execution açığı. Node-RED HTTP arayüzü authentication istemiyor, saldırgan kendi flow’unu yükleyip tetikliyor ve komut cihazda en yüksek yetkiyle çalışıyor. Siemens’in bildirimi Ağustos 2026’dan beri yayında. VulnCheck’e göre artık saldırganların elinde “complete exploit” var: flow’u kuran, çalıştıran ve binary indiren tek bir istek.
Kim etkileniyor
Industrial OS üzerinde Node-RED kurulu SIMATIC IoT2050 Advanced cihazları. Yama 4.3.4.1 ve sonraki sürümlerde. Node-RED kurulu olmayan cihazda bu saldırı yolu yok. CVSS puanı 10.0. Exploit için arayüze ağ erişimi yetiyor; authentication ya da kullanıcı etkileşimi gerekmiyor.
Asıl risk kalıcı flow
/dev/shm altındaki bir payload yeniden başlatmada silinir. Ama exec node’a bağlanmış bir HTTP in endpoint’i flow olarak kalır ve indirilen binary’nin mimarisine bağlı değildir. Yani IoT2050 açığını kapatan güncelleme, daha önce bırakılmış bir backdoor flow’unu kaldırmaz.
Yapılacaklar
- Sürümü kontrol edin, 4.3.4.1 veya üstüne geçin.
- Node-RED’i kullanmıyorsanız kaldırın.
- Kullanıyorsanız HTTPS’i açın. Editor ve admin API için parola ya da OAuth/OpenID tanımlayın. HTTP node’ları ile Dashboard’u basic authentication arkasına alın.
- Editörde tanımadığınız flow’ları, özellikle exec node’a giden /cmd ya da rastgele adlı HTTP in yollarını silin.
- Kaynaktaki dosya ve adres izlerini arayın:
ls -la /dev/shm/.b /tmp/.kworker
ss -tnp | grep -E '85\.215\.73\.250|45\.194\.90\.57'
IoT2050 açığı yamanmamış bir cihaz internetten erişilebiliyorsa onu ilk sıraya koyun; iç ağdaki cihazlar bir sonraki bakım penceresine kalabilir.
CVE kaydı: CVE-2026-58115