Cursor’da kurcalanmış Claude Code eklentisi SSH backdoor’u bırakıyor
Cursor mağazasındaki kurcalanmış Claude Code eklentisi ters SSH tüneliyle backdoor kurmaya çalışıyor. Etkilenen sürümler ve temizlik adımları.
Bu haberde
Cursor’un 29 Ekim 2026’da duyurduğuna göre, kurcalanmış bir Claude Code eklentisi Cursor eklenti mağazasında yaklaşık on bir saat dağıtıldı. Sorunlu sürümler anthropic.claude-code 2.1.312 ve 2.1.313. Microsoft’un analizine göre içine gömülen JavaScript, saldırgana ait bir SSH anahtarı ekleyip ters tünel ve kalıcılık kurmaya çalışıyor; Visual Studio Marketplace ve npm dağıtımı etkilenmedi.
Kurcalanmış Claude Code eklentisi yüklenince ne çalışıyor
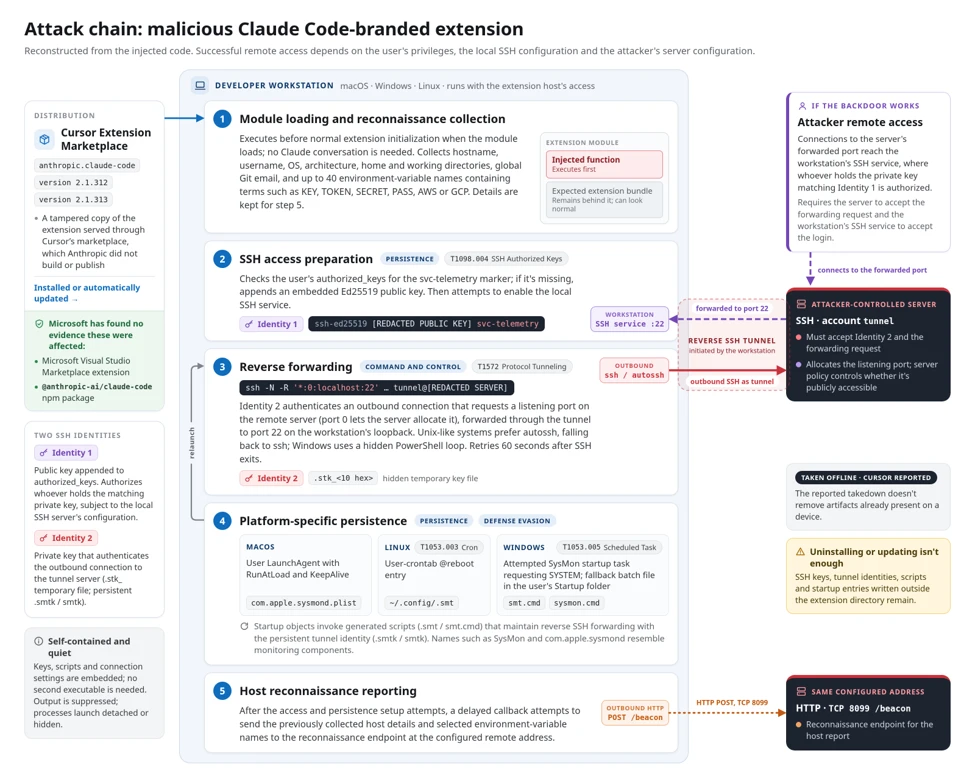
Saldırı kurulum anında değil, eklenti modülü yüklendiğinde tetikleniyor. Enjekte edilen fonksiyon eklentinin kendi kodundan önce çalışıyor, Node.js API’leriyle dosya yazıp sistem komutu çağırıyor. Eklenti bu arada normal işlevini sürdürüyor, hatalar sessizce yutuluyor. Kullanıcı bir şey fark etmiyor.
Zincirin adımları kabaca şöyle:
- Hostname, kullanıcı adı, işletim sistemi, ev dizini ve global Git e-postası toplanıyor.
~/.ssh/authorized_keysdosyasınasvc-telemetryyorumlu bir Ed25519 anahtarı ekleniyor, yerel SSH servisi açılmaya çalışılıyor.- Ayrı bir özel anahtarla dışarı bağlanılıp
-N -R '*:0:localhost:22'ile ters tünel isteniyor. - Yeniden başlatmada tüneli geri getirecek script ve başlangıç kaydı yazılıyor.
- Gecikmeli bir callback toplanan bilgileri gönderiyor.
Ortam değişkenleri tarafı göründüğünden ağır. Loader, adında KEY, TOKEN, SECRET, PASS, AWS veya GCP geçen en fazla kırk değişkenin adını topluyor. Değerleri göndermiyor. Ama saldırgan bu listeden hangi makinede bulut kimlik bilgisi durduğunu öğreniyor, yani hedef seçimi için envanter çıkarıyor.
Asıl risk Linux iş istasyonlarında olabilir
Tünel dışarı giden bir bağlantıyla kuruluyor. Gelen trafiği kesen bir firewall bu senaryoda işe yaramıyor. Saldırgan kendi sunucusunda açılan port üzerinden geliştiricinin yerel 22 numaralı portuna ulaşıyor.
Cursor, macOS ve Windows makinelerin çoğunda hata ve yönetici yetkisi gereksinimi yüzünden SSH erişiminin engellendiğini bildiriyor. Linux için böyle bir not yok. Bu bir çıkarım: sshd zaten çalışan ve anahtarla girişe açık bir Linux geliştirici makinesi, tünelin işlemesi için en elverişli zemin. Tünel çalıştıysa saldırgan o kullanıcının okuyabildiği her şeye erişir. ~/.ssh altındaki anahtarlar, bulut CLI yapılandırmaları ve kaynak kod bunun içinde.
Tünel başarısız olsa bile anahtar ve kalıcılık dosyaları yazılmış olabilir. Sonradan sshd açılırsa kapı hazır bekliyor.
Hızlı kontrol: macOS ve Linux
Claude Code eklentisinin 2.1.312 veya 2.1.313 sürümünü Cursor mağazasından kuran ya da otomatik güncellemeyle alan makinelerde şu izlere bakın. Temizlikten önce dosyaları kopyalayın, delil olarak gerekecek.
grep -n "svc-telemetry" ~/.ssh/authorized_keys
ssh-keygen -lf ~/.ssh/authorized_keys
crontab -l | grep ".config/.smt"
ls -la ~/.config/.smt ~/.config/.smtk ~/Library/LaunchAgents/com.apple.sysmond.plist
ps aux | grep -E "autossh|localhost:22"
ssh-keygen -lf çıktısındaki parmak izini Microsoft yazısındaki IOC (Indicators of Compromise) listesiyle karşılaştırın. Microsoft, svc-telemetry işaretinin yokluğunu tek başına temiz sonuç saymamayı öneriyor; kurulum kaydına, süreç ve ağ telemetrisine de bakmak gerekiyor. Windows’ta kontrol edilecek yerler %USERPROFILE%\.ssh\authorized_keys, varsa C:\ProgramData\ssh\administrators_authorized_keys, SysMon adlı zamanlanmış görev ve Startup klasöründeki sysmon.cmd.
Temizlik ve kimlik bilgileri
Claude Code eklentisini kaldırmak ya da güncellemek yetmiyor. Kalıcılık dosyaları eklenti dizininin dışında duruyor ve kendiliğinden silinmiyor. Cursor’un saldırgan sunucusunu kapatması da makinedeki izleri temizlemiyor.
Sıra şöyle olmalı: delili toplayın, makineyi izole edin, authorized_keys içinden yalnızca doğrulanmış satırı silin. Crontab’daki @reboot satırını diğer girdilere dokunmadan kaldırın, ardından .smt, .smtk ve .stk_ ile başlayan geçici anahtar dosyalarını silin. Başlangıç kayıtlarını adına bakarak değil, çalıştırdığı komuta bakarak ayırt edin; com.apple.sysmond ve SysMon adları bilerek meşru izleme yazılımına benzetilmiş.
Cursor platforma özel kontrol ve temizlik script’leri yayımladı. Çalıştırmadan önce içeriğini okuyun. Erişim izi gördüyseniz kimlik bilgilerini temiz bir cihazdan döndürün ve oturumları iptal edin. İşe toplanan değişken adlarının işaret ettiği AWS ve GCP anahtarlarıyla token’lardan başlamak mantıklı.
Bir sonraki eklenti saldırısı için
IDE eklentileri, kullanıcı yetkisiyle kod çalıştıran bağımlılıklar. Tedarik zinciri envanterinde npm paketleriyle aynı sırada durmalılar. Birkaç somut adım:
authorized_keysdosyalarını dosya bütünlüğü izlemesine alın. Bu saldırının ilk kalıcı izi orada beliriyor.- İş istasyonlarından bilinmeyen sunuculara giden SSH bağlantılarını ve host key doğrulaması kapalı başlatılan ssh süreçlerini alarm kuralına ekleyin.
- Geliştirici makinelerinde ihtiyaç yoksa sshd’yi kapalı tutun; ters tünel yerel 22’ye dayanıyor.
- Eklenti otomatik güncellemesini kurumsal politikayla gözden geçirin. Claude Code eklentisi vakasında birkaç saatlik yayın penceresi saldırı için yetti.